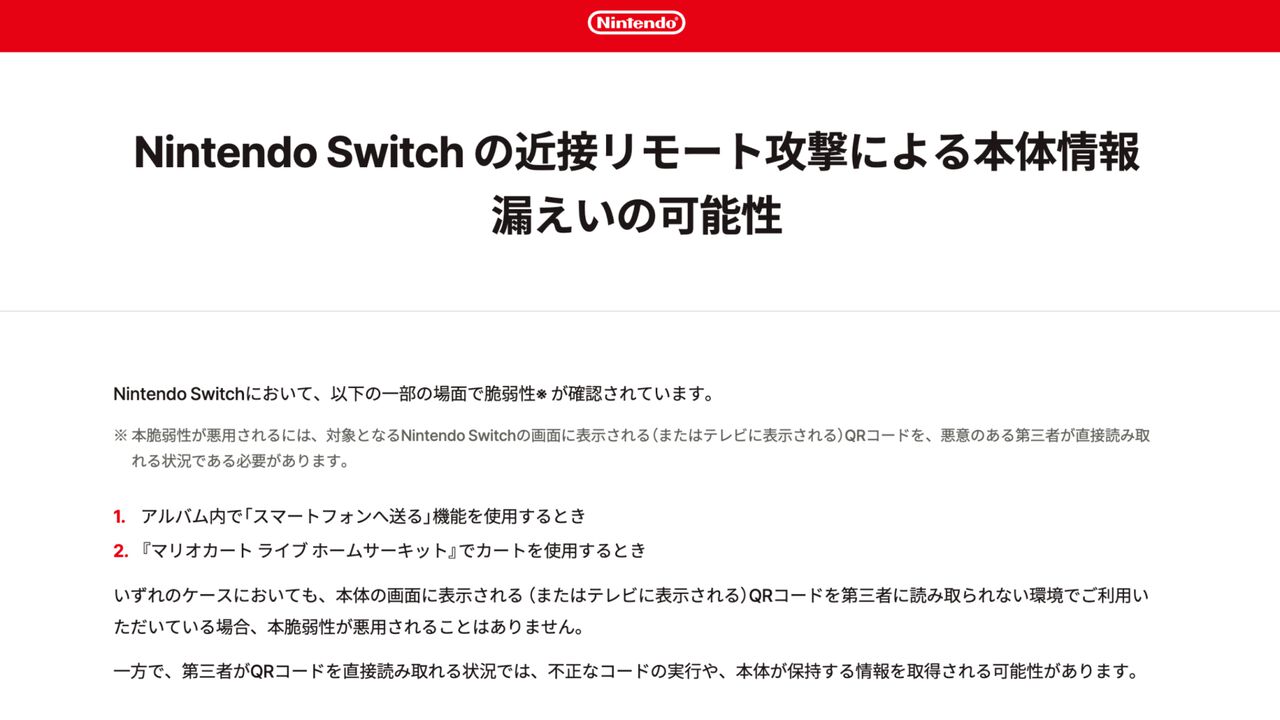
任天堂は、システムバージョン23.0.0未満のNintendo Switchにて一部場面で確認されていた脆弱性に関して、修正対応を行ったと発表した。脆弱性が確認されたのは、アルバム内で“スマートフォンへ送る”機能を使用するとき、および『マリオカート ライブ ホームサーキット』でカートを使用するときの2ケース。
広告
いずれにおいても、本体の画面またはテレビに表示されるQRコードを第三者が直接読み取れる場合、不正なコードの実行や本体が保持する情報を取得されるといったことが起きる可能性があるとのこと。ただし、第三者がQRコードを読み取られる状況でなければ本脆弱性が悪用されることはないという。
本脆弱性は、最新のアップデート(23.0.0)を実施すれば回避可能。本体バージョンの確認とシステムアップデートの実施は、HOMEメニューの“設定”→“本体”にて行える。システムアップデートを行えていない場合、第三者にQRコードを読み取られないようにしよう。
なお、Nintendo Switch 2においては同様のケースで本体情報を取得される恐れはないとのこと。
本脆弱性は、最新のアップデート(23.0.0)を実施すれば回避可能。本体バージョンの確認とシステムアップデートの実施は、HOMEメニューの“設定”→“本体”にて行える。システムアップデートを行えていない場合、第三者にQRコードを読み取られないようにしよう。
なお、Nintendo Switch 2においては同様のケースで本体情報を取得される恐れはないとのこと。